يربط n8n أدواتك ببعضها: يصل طلب جديد، فتُرسَل رسالة إلى تطبيق المراسلة، ويُضاف سطر إلى جدولك، ويُحضّر وكيل ذكاء اصطناعي الرد. عند تثبيته على خادم VPS من SaharaCloud خاص بك، يعمل n8n باستمرار، وتبقى سير العمل وبيانات الدخول على خادمك، وتدفع ثمن الخادم بالدينار.
يتضمن هذا الدليل الأوامر التي نفّذناها يوم 22 أكتوبر 2026 على خادم VPS Découverte (Ubuntu 24.04 وDocker 29.9 وn8n 2.44.6): التثبيت، وHTTPS التلقائي، وأول webhook، وإعادة تشغيل الخادم، والتحديث.
ما تحتاجه للبدء
- خادم VPS من SaharaCloud بنظام Ubuntu 24.04. يكفي VPS Découverte (2 vCPU و4 Go من الذاكرة) للبداية: خلال اختبارنا استعمل n8n نحو 500 Mo من الذاكرة. اكتشف خوادم VPS.
- وصول SSH بحساب root إلى خادمك. إن كان هذا أول اتصال لك، اتبع أولًا دليل الاتصال الآمن عبر SSH (بالفرنسية).
- اسم نطاق لعنوان n8n، مثل
n8n.votredomaine.com. يُعدّ HTTPS ضروريًا للمحرر وللـ webhooks. ابحث عن نطاق.
وجّه نطاقًا فرعيًا إلى خادمك
في منطقة DNS الخاصة بنطاقك، أنشئ سجلًا من نوع A:
| النوع | الاسم | القيمة |
|---|---|---|
| A | n8n |
عنوان IPv4 لخادمك |
إذا كان نطاقك لدى SaharaCloud، تُدار منطقة DNS من فضاء الزبون. وإذا فعّلت جدار الحماية الخاص بالخادم من فضاء الزبون، اسمح بالاتصالات الواردة على منافذ TCP رقم 22 و80 و443: يُستعمل المنفذ 80 للحصول على شهادة HTTPS.
ثبّت Docker
بعد الاتصال بحساب root، أضف المستودع الرسمي لـ Docker ثم ثبّت Docker Engine وDocker Compose:
apt update
apt install -y ca-certificates curl
install -m 0755 -d /etc/apt/keyrings
curl -fsSL https://download.docker.com/linux/ubuntu/gpg -o /etc/apt/keyrings/docker.asc
chmod a+r /etc/apt/keyrings/docker.asc
tee /etc/apt/sources.list.d/docker.sources <<EOF
Types: deb
URIs: https://download.docker.com/linux/ubuntu
Suites: $(. /etc/os-release && echo "${UBUNTU_CODENAME:-$VERSION_CODENAME}")
Components: stable
Architectures: $(dpkg --print-architecture)
Signed-By: /etc/apt/keyrings/docker.asc
EOF
apt update
apt install -y docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin
تحقّق من التثبيت:
docker --version
docker compose version
جهّز n8n
أنشئ مجلدًا لـ n8n وملف إعداداته:
mkdir n8n-compose
cd n8n-compose
mkdir local-files
nano .env
الصق هذه الأسطر مع استبدال النطاق والبريد الإلكتروني بما يخصك:
DOMAIN_NAME=votredomaine.com
SUBDOMAIN=n8n
GENERIC_TIMEZONE=Africa/Algiers
SSL_EMAIL=vous@votredomaine.com
أنشئ بعد ذلك الملف compose.yaml بالأمر nano compose.yaml والصق فيه المحتوى التالي. يشغّل هذا الملف n8n وTraefik الذي يحصل على شهادة HTTPS ويجددها:
services:
  traefik:
    image: "traefik"
    restart: always
    command:
      - "--providers.docker=true"
      - "--providers.docker.exposedbydefault=false"
      - "--entrypoints.web.address=:80"
      - "--entrypoints.web.http.redirections.entryPoint.to=websecure"
      - "--entrypoints.web.http.redirections.entrypoint.scheme=https"
      - "--entrypoints.websecure.address=:443"
      - "--certificatesresolvers.mytlschallenge.acme.tlschallenge=true"
      - "--certificatesresolvers.mytlschallenge.acme.email=${SSL_EMAIL}"
      - "--certificatesresolvers.mytlschallenge.acme.storage=/letsencrypt/acme.json"
    ports:
      - "80:80"
      - "443:443"
    volumes:
      - traefik_data:/letsencrypt
      - /var/run/docker.sock:/var/run/docker.sock:ro

  n8n:
    image: n8nio/n8n
    restart: always
    ports:
      - "127.0.0.1:5678:5678"
    labels:
      - traefik.enable=true
      - traefik.http.routers.n8n.rule=Host(`${SUBDOMAIN}.${DOMAIN_NAME}`)
      - traefik.http.routers.n8n.tls=true
      - traefik.http.routers.n8n.entrypoints=web,websecure
      - traefik.http.routers.n8n.tls.certresolver=mytlschallenge
      - traefik.http.middlewares.n8n.headers.SSLRedirect=true
      - traefik.http.middlewares.n8n.headers.STSSeconds=315360000
      - traefik.http.middlewares.n8n.headers.browserXSSFilter=true
      - traefik.http.middlewares.n8n.headers.contentTypeNosniff=true
      - traefik.http.middlewares.n8n.headers.forceSTSHeader=true
      - traefik.http.middlewares.n8n.headers.SSLHost=${DOMAIN_NAME}
      - traefik.http.middlewares.n8n.headers.STSIncludeSubdomains=true
      - traefik.http.middlewares.n8n.headers.STSPreload=true
      - traefik.http.routers.n8n.middlewares=n8n@docker
    environment:
      - N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true
      - N8N_HOST=${SUBDOMAIN}.${DOMAIN_NAME}
      - N8N_PORT=5678
      - N8N_PROTOCOL=https
      - NODE_ENV=production
      - N8N_WEBHOOK_URL=https://${SUBDOMAIN}.${DOMAIN_NAME}/
      - GENERIC_TIMEZONE=${GENERIC_TIMEZONE}
      - TZ=${GENERIC_TIMEZONE}
      - N8N_RESTRICT_FILE_ACCESS_TO=/files
    volumes:
      - n8n_data:/home/node/.n8n
      - ./local-files:/files

volumes:
  n8n_data:
  traefik_data:
يعتمد هذا الملف على ملف التوثيق الرسمي لـ n8n، مع حذف الخيار الذي يفتح لوحة Traefik دون كلمة مرور. لا يستمع n8n إلا على العنوان 127.0.0.1: وحده Traefik، عبر HTTPS، متاح من الإنترنت.
شغّل n8n وأنشئ حسابك
docker compose up -d
docker compose ps
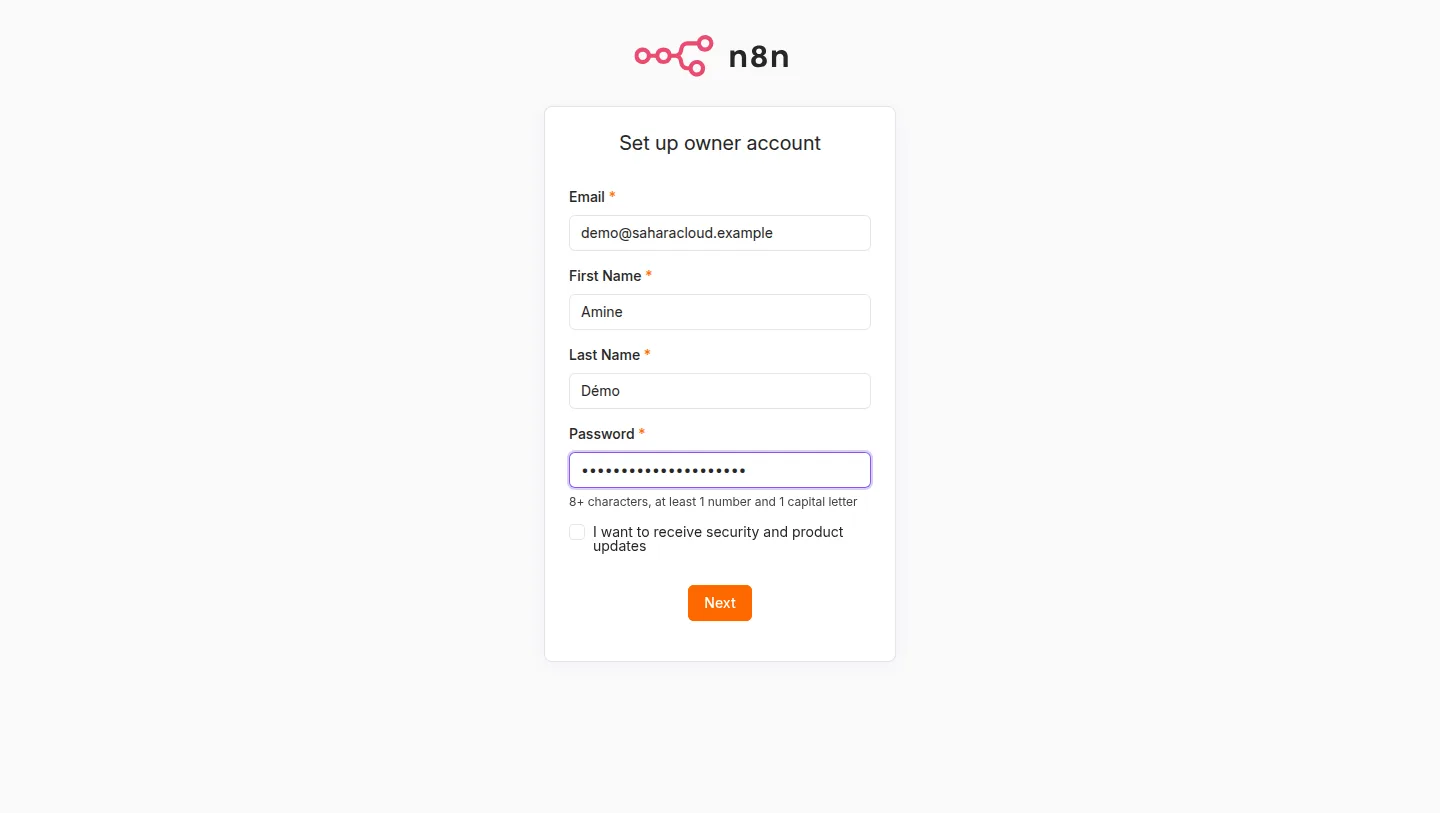
بعد دقيقة تقريبًا، افتح https://n8n.votredomaine.com. يُحصل على شهادة HTTPS تلقائيًا، ويُحوَّل العنوان http:// إلى https://.
أنشئ حساب المالك فورًا. ما دام هذا الحساب غير موجود، يستطيع أول شخص يفتح العنوان أن ينشئه مكانك.
سير عملك الأول والـ webhooks
في المحرر، أضف عقدة Webhook ثم الإجراءات التي تريد تسلسلها. بعد نشر سير العمل، يكون عنوانه الإنتاجي على الشكل https://n8n.votredomaine.com/webhook/votre-chemin: يمكنك تزويد متجرك أو استمارة أو خدمة أخرى به.
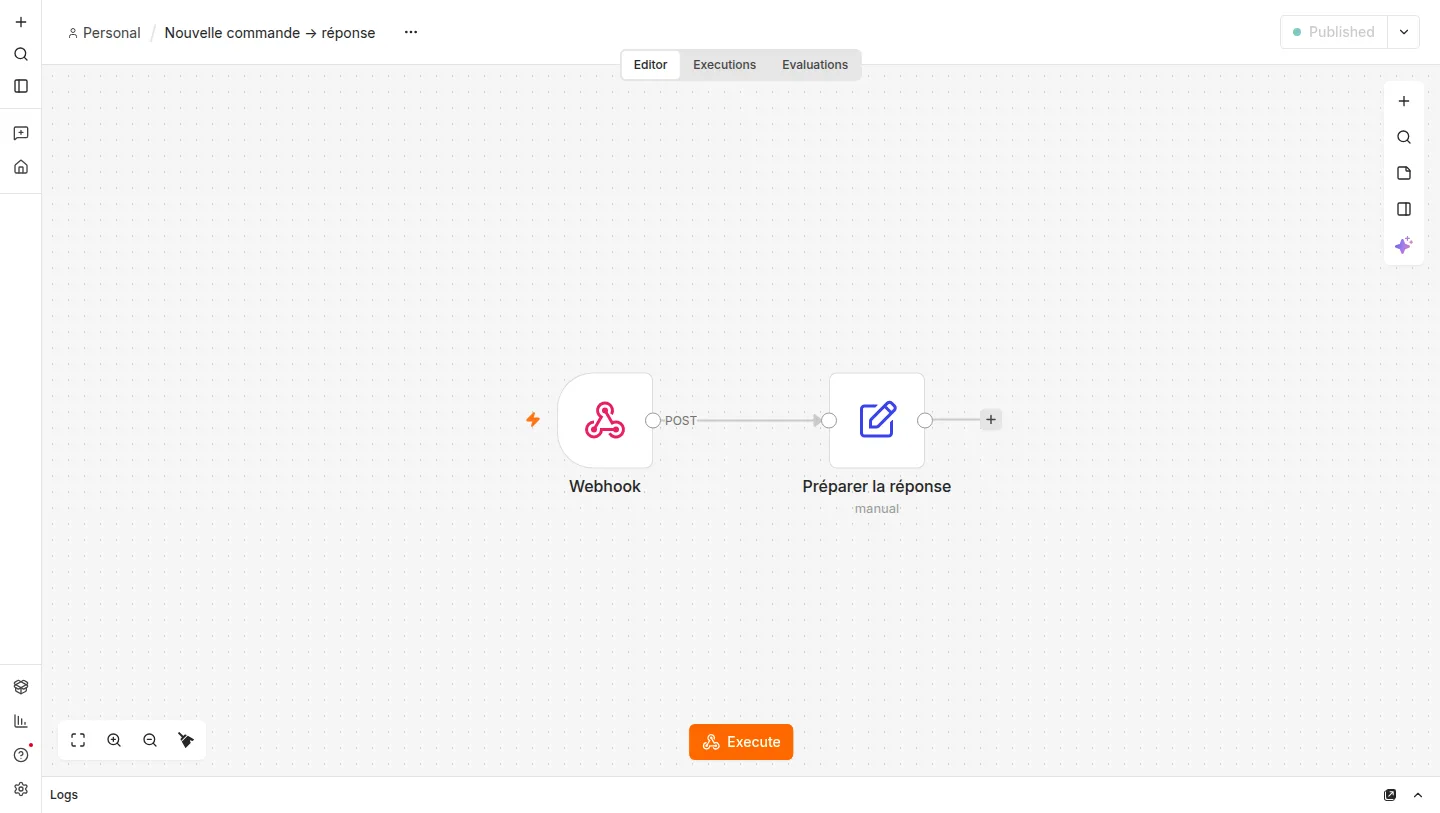
في اختبارنا، كان سير العمل هذا يجيب من خارج الخادم بتوقيت الجزائر:
curl -X POST https://n8n.votredomaine.com/webhook/nouvelle-commande \
  -H "Content-Type: application/json" -d '{"produit":"Sahara Pro"}'
إعادة التشغيل والتحديثات والنسخ الاحتياطية
- إعادة تشغيل الخادم: يعود n8n وTraefik للعمل تلقائيًا بفضل
restart: always. تحققنا من ذلك بعد إعادة تشغيل كاملة للخادم. - تحديث n8n: قبل أي تحديث، أنشئ لقطة للخادم من فضاء الزبون. ثم نفّذ داخل المجلد
n8n-compose:
docker compose pull
docker compose up -d
- بياناتك (سير العمل، وبيانات الدخول المشفرة، ومفتاح التشفير) محفوظة في وحدة التخزين
n8n_dataالخاصة بـ Docker. تبقى محفوظة بعدdocker compose downثمup. لا تحذف هذه الوحدة. - النسخ الاحتياطية: تُنشأ لقطات الخادم عند الطلب. أنشئ لقطة قبل كل تغيير مهم.
الأمان: العادات الصحيحة
- أبقِ المنفذ
5678مرتبطًا بالعنوان127.0.0.1كما في الملف أعلاه. - ينشر Docker منافذه دون المرور بقواعد
ufwفي الخادم، كما يوضح توثيق Docker. لتصفية الحركة، استعمل بدلًا من ذلك جدار الحماية الخاص بالخادم في فضاء الزبون. - حدّث Ubuntu بانتظام بالأمر
apt update && apt upgrade. - اختر كلمة مرور قوية لحساب مالك n8n ولا تشارك الوصول بحساب root.
تُنشر النسخة ذاتية الاستضافة من n8n بموجب Sustainable Use License. تغطي هذه الرخصة الاستعمال لنشاطك الخاص: اطّلع عليها إن كنت تنوي تقديم n8n لزبائنك.
وإن أردت أيضًا مساعدًا ذكيًا؟
يمكن للخادم نفسه استضافة OpenClaw، وهو مساعد ذكاء اصطناعي مفتوح المصدر تستضيفه بنفسك. خلال اختبارنا، عمل n8n وOpenClaw معًا على خادم VPS Découverte. استضافة OpenClaw.